生成AI時代のフィッシング対策に、
パスキーという選択肢
自然な日本語のメールでも、安心できない。
大切な情報とアカウントを守るために、ログインの方法を見直しませんか。
「日本語がおかしい」だけでは、見抜けない。
不自然な言葉遣いや誤字は、不審なメールを見分ける手がかりの一つでした。しかし、生成AIは文章の作成や翻訳にも使われ、もっともらしい詐欺メールを作ることも容易になっています。※1
取引先からの連絡や、いつも使うサービスのお知らせに見えても、慎重な確認が必要です。日々の注意喚起に加え、フィッシングに強いログイン方法を選ぶことが、アカウントを守る対策になります。
認証を選ぶなら、フィッシングへの強さを。
米国国立標準技術研究所(NIST)は、フィッシング耐性のある認証の利用を推奨しています。※2 パスキーは、そのようなフィッシングに強いログインを実現する認証方法です。
そして、パスキーはスマートフォンだけのものではありません。専用のセキュリティキーを使う方法もあり、個人のスマホを業務に使いたくない場合や、従業員・お客様に認証用のデバイスを配布したい場合にも選択肢となります。
パスキーを、
配れるセキュリティキーで。
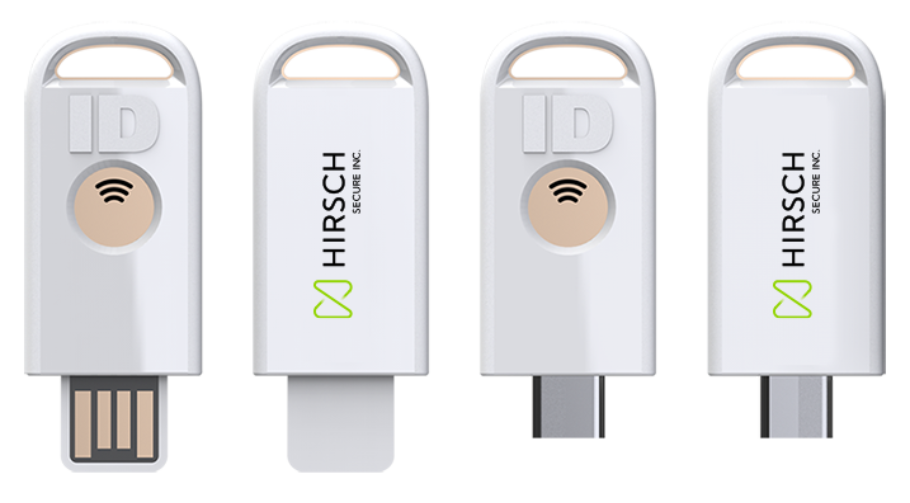
HirschのSecureKeyは、パスキーに対応したハードウェアセキュリティキーです。USB接続やNFCで、対応するPC・スマートフォンのログインに利用できます。
パスキーをキー内に安全に保持し、クラウドへの同期はしません。従業員にも、サービスを利用するお客様にも。専用キーを配布する形で、フィッシングに強い認証を導入できます。
※1 米国連邦捜査局(FBI)は、生成AIが詐欺に悪用され、信頼できるように見える文章の作成や、翻訳による文法・スペルの誤りの削減に使われていると注意喚起しています。
出典:FBI:生成AIを悪用した詐欺への注意喚起(英語)
※2 NIST SP 800-63B-4では、認証保証レベルAAL2において、フィッシング耐性のある認証の選択肢を提供することを要求し、その利用を推奨しています。これは認証方式に関する指針であり、NISTによる本製品の認定・推奨を意味するものではありません。
出典:NIST SP 800-63B-4(英語)
利用できる認証方法は、サービス・端末・管理者の設定によって異なります。導入時には、ご利用環境での対応状況をご確認ください。